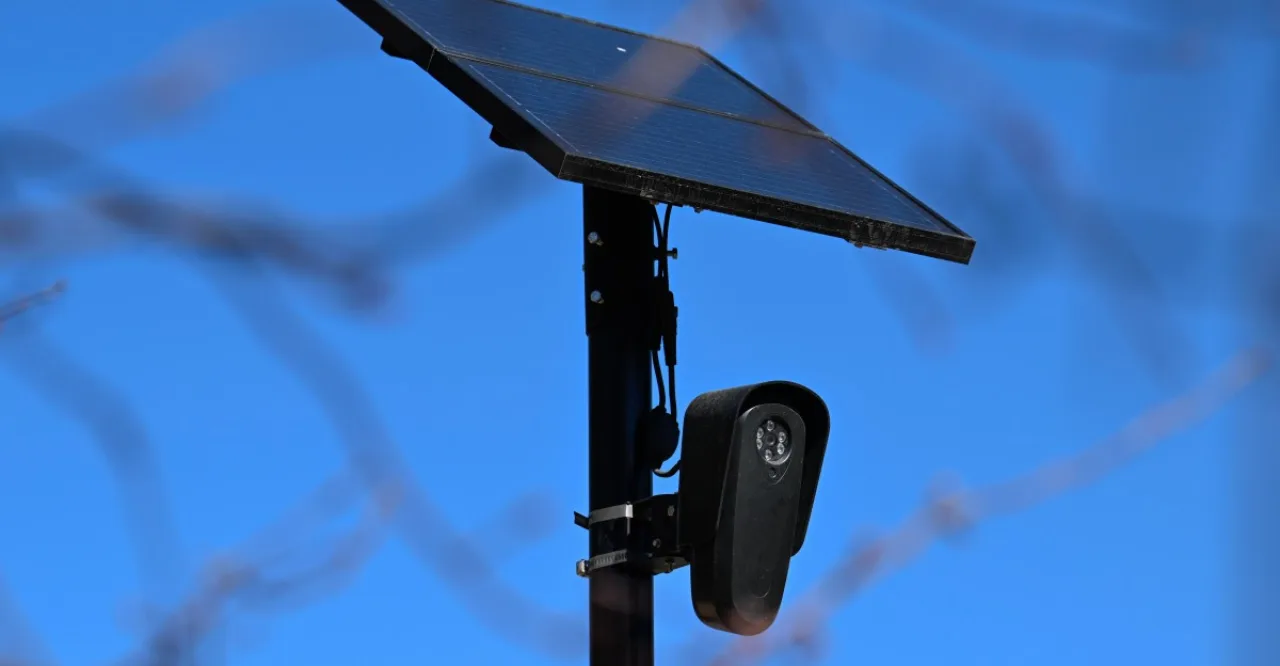
Amber Harpe, ex‑policial da Savannah Police Department (SPD), foi demitida em agosto depois que uma investigação interna constatou que ela compartilhou seu login do sistema Flock com o marido, Tyler Harpe, que trabalha como agente da Immigration and Customs Enforcement (ICE). O SPD afirmou que não há compartilhamento de dados do Flock com a ICE e que a ação violou claramente os protocolos de segurança da corporação. Essa decisão reacendeu discussões sobre limites de privacidade, responsabilidade institucional e a linha tênue entre colaboração interagencial e abuso de acesso.
Por que a demissão de Amber Harpe gerou tanto debate?
- Violação explícita de protocolo interno – O manual da SPD proíbe o compartilhamento de credenciais de sistemas críticos, e a ação de Amber contraria essa regra de forma direta. Quando um agente ignora um procedimento tão básico, a confiança na integridade da força policial fica comprometida.
- Risco de exposição de informações sensíveis – O Flock contém dados de investigação, registros de ocorrências e informações pessoais de cidadãos. Ao permitir que um agente da ICE, órgão federal com foco diferente, tenha acesso, abre‑se a possibilidade de uso indevido ou vazamento desses dados.
- Precedente para outras corporações policiais – A punição de Amber pode servir de alerta para departamentos que ainda não reforçaram políticas de controle de acesso. Se a SPD segue firme, outras forças podem adotar medidas semelhantes para evitar brechas internas.
- Privacidade conjugal em xeque – Alguns críticos argumentam que a demissão foi excessiva, pois o compartilhamento ocorreu entre cônjuges. No entanto, a natureza do trabalho de ambos – policiamento local versus aplicação de leis de imigração – cria um conflito de interesses que ultrapassa a esfera doméstica.
- Impacto na confiança pública – Quando notícias de vazamento potencial de dados chegam ao público, a percepção de segurança diminui. A SPD, ao agir rapidamente, tenta preservar a credibilidade perante a comunidade de Savannah.
- Possível excesso de punição – Há quem defenda que uma suspensão ou re‑treinamento seria suficiente, alegando que a intenção não era maliciosa. Essa visão questiona se a demissão serve a um propósito corretivo ou meramente punitivo.
- Implicações para cooperação entre agências – Embora a SPD não compartilhe oficialmente dados com a ICE, a situação evidencia a necessidade de protocolos claros quando agentes de diferentes jurisdições precisam colaborar. Falhas na definição desses limites podem gerar conflitos como este.
- Lições para políticas internas de segurança – O caso destaca a importância de auditorias regulares, autenticação multifator e treinamento contínuo sobre gestão de credenciais. Sem essas medidas, brechas como a de Amber podem se repetir.
"Compartilhar acesso ao Flock violou nossos protocolos de segurança e comprometeu a integridade dos dados da SPD," declarou o departamento em comunicado oficial.
| Ação | Consequência |
|---|---|
| Divulgação do login Flock a agente da ICE | Demissão de Amber Harpe |
| Revisão de políticas de acesso | Implementação de autenticação multifator |
O lado que ninguém está vendo
Além das questões evidentes de segurança, o caso Amber Harpe traz à tona um debate mais amplo sobre como as forças de segurança locais e federais interagem nos Estados Unidos. A falta de um acordo formal de compartilhamento de dados entre a SPD e a ICE pode ter incentivado a solução informal de Amber, que provavelmente acreditava estar ajudando o marido em investigações. Essa mentalidade, embora compreensível em um contexto familiar, revela lacunas estruturais que precisam ser preenchidas por políticas claras.
Por outro lado, a decisão de demitir Amber pode ser vista como um sinal de que as instituições estão dispostas a sacrificar indivíduos para proteger o coletivo. Se a mensagem for que qualquer violação, por menor que pareça, será tratada com rigor extremo, isso pode gerar um clima de medo que desestimula a cooperação espontânea entre agentes de diferentes áreas. O equilíbrio entre disciplina e incentivo à colaboração ainda está em aberto.
Em última análise, o episódio serve como um alerta para que departamentos de polícia revisem não apenas suas regras de acesso, mas também a cultura interna que, muitas vezes, tolera soluções improvisadas quando a burocracia é percebida como lenta. A SPD já anunciou revisões, mas o verdadeiro teste será a eficácia dessas mudanças no dia a dia dos agentes.
Enquanto isso, a comunidade geek e de tecnologia acompanha o caso como mais um exemplo de como a segurança da informação não é apenas um assunto corporativo, mas também um tema que permeia instituições públicas e privadas. A lição aqui é clara: credenciais são tão valiosas quanto o papel que desempenham, e seu uso indevido tem consequências reais e imediatas.