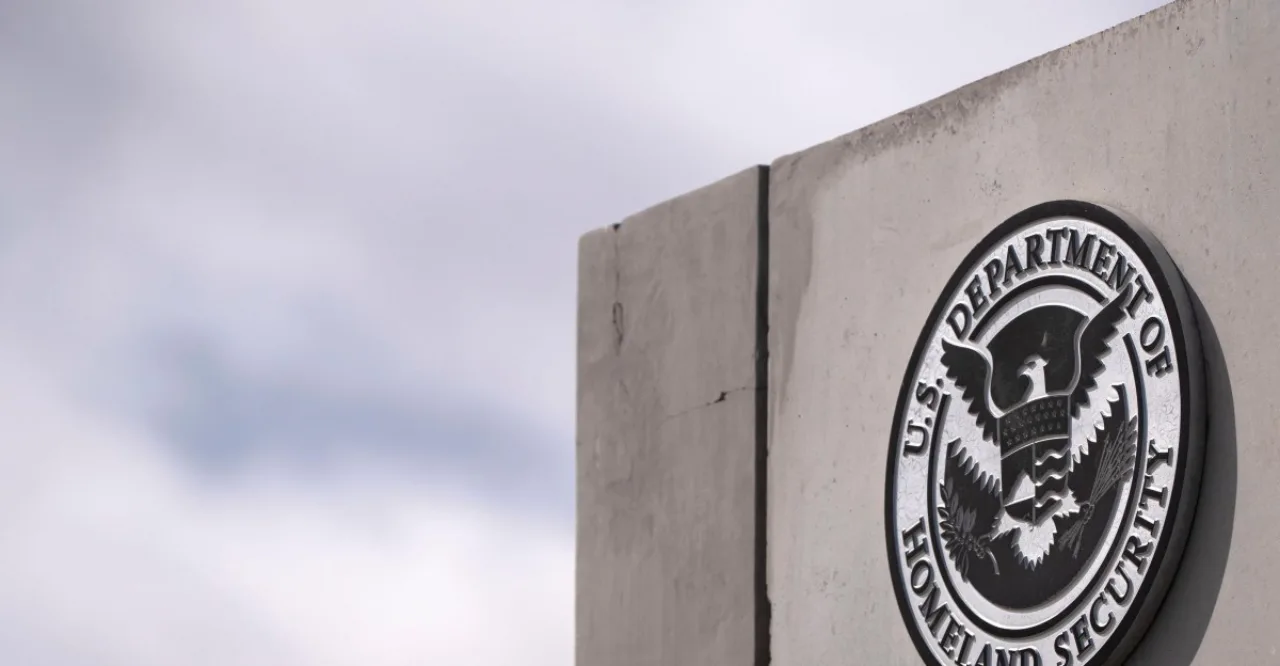
Um hacker colocou as mãos em um tesouro de informações pessoais do Department of Homeland Security — o DHS, equivalente ao nosso Ministério da Justiça e Segurança Pública, só que com orçamento de filme do Michael Bay. O vazamento expõe nomes, cargos, telefones, e-mails e localizações de escritório de mais de 41 mil funcionários, incluindo gente da ICE (Imigration and Customs Enforcement) e da CBP (Customs and Border Protection). A informação vem do TechCrunch e do Wired, que tiveram acesso aos dados e confirmaram a extensão do estrago.
O que aconteceu de fato
Não foi um "pequeno incidente" nem "acesso não autorizado a dados limitados" — aquele linguajar corporativo bonitinho pra disfarçar o caos. Segundo as publicações, o invasor conseguiu extrair um banco de dados inteiro de pessoal do DHS. Estamos falando de 41.000+ registros. Cada linha contém: nome completo, título do cargo, número de telefone, endereço de e-mail oficial e onde a pessoa trabalha fisicamente.
O pacote inclui servidores da ICE — a agência responsável pela aplicação das leis de imigração dentro dos EUA, famosa pelas operações de deportação e detenções — e da CBP, que cuida das fronteiras, portos de entrada e aquelas filas intermináveis no aeroporto. Ou seja: dados de gente que faz trabalho de campo, muitas vezes disfarçada, agora estão na rua.
Como cereja do bolo, o vazamento também vincula as agências a ferramentas de vigilância específicas. Não é só "quem é quem", é "quem usa o quê". Isso transforma o incidente de "dor de cabeça de RH" para "risco operacional real".
Contexto: por que importa
Se você acha que isso é só mais um vazamento num mar de vazamentos, segura a onda. Dados de agentes de campo — especialmente da ICE — expostos assim não é apenas violação de privacidade. É segurança física comprometida. Imagine um agente disfarçado investigando tráfico humano ou contrabando tendo nome, telefone e e-mail jogados num fórum obscuro. Ou a família dele recebendo ameaças.
Além disso, a exposição das ferramentas de vigilância dá mapa do tesouro pra quem quer evitar detecção. Criminosos, cartéis, grupos extremistas — todos ganham inteligência sobre como o governo monitora, rastreia e intercepta. É o tipo de vazamento que muda táticas do lado de lá da lei.
E tem o detalhe: o DHS é a agência-mãe de cibersegurança dos EUA. A CISA (Cybersecurity and Infrastructure Security Agency) fica sob o guarda-chuva deles. Ironia nível "chefão de segurança da empresa usa senha 123456".
Reação dos fas/mercado
A comunidade de segurança da informação não perdoou. No Twitter/X, pesquisadores de ameaças e jornalistas especializados passaram o dia dissecando amostras dos dados. O consenso: a superfície de ataque do DHS é gigantesca, e a segmentação de rede — aquela prática básica de não deixar tudo num mesmo balde — ou não existe ou falhou feio.
- Kevin Beaumont, pesquisador conhecido, chamou de "falha catastrófica de arquitetura".
- Brian Krebs, do Krebs on Security, destacou que dados de agentes disfarçados expostos é "o pior cenário possível".
- Fóruns especializados como BreachForums e canais de Telegram já circulam amostras — o que significa que a venda ou distribuição em massa é questão de tempo.
Do lado oficial, o DHS emitiu aquela nota padrão: "estamos cientes, investigando, levamos a sério, notificando afetados". Tradução: controle de danos enquanto advogados preparam defesa contra processos. Sindicatos de agentes federais já falam em ação coletiva.
O que esperar
Curto prazo: notificações individuais aos 41 mil afetados (boa sorte com a logística), monitoramento de crédito oferecido — aquele teatro de sempre — e investigação do FBI pra rastrear o autor. O vetor inicial ainda não foi confirmado publicamente, mas apostas da indústria apontam para credenciais comprometidas de fornecedor terceirizado ou phishing direcionado (spear phishing) em alguém com acesso elevado.
Médio prazo: pressão no Congresso por auditoria independente na infraestrutura de TI do DHS. A CISA provavelmente vai emitir diretrizes reforçadas pra todas as agências federais — o clássico "faça o que eu digo, não faça o que eu fiz".
Longo prazo: se dados de agentes disfarçados forem efetivamente usados pra intimidação ou violência, o caso vira precedente jurídico sobre responsabilidade do governo em proteger identidades operacionais. Advogados de direitos civis e de imigração já estão de olho.
Para ficar no radar
- Investigação do FBI — qualquer prisão ou identificação do autor muda a narrativa.
- Processos judiciais — sindicatos e agentes individuais devem entrar com ações por negligência.
- Auditoria do GAO — o Government Accountability Office costuma entrar na jogada após falhas desse porte.
- Vazamento completo — se o banco de dados inteiro cair em domínio público, o impacto escala exponencialmente.
Enquanto isso, 41 mil servidores federais acordam todo dia sem saber se o telefone que toca é trabalho, golpe ou ameaça. Bem-vindo à era onde sua segurança digital é tão frágil quanto a senha mais fraca da cadeia.