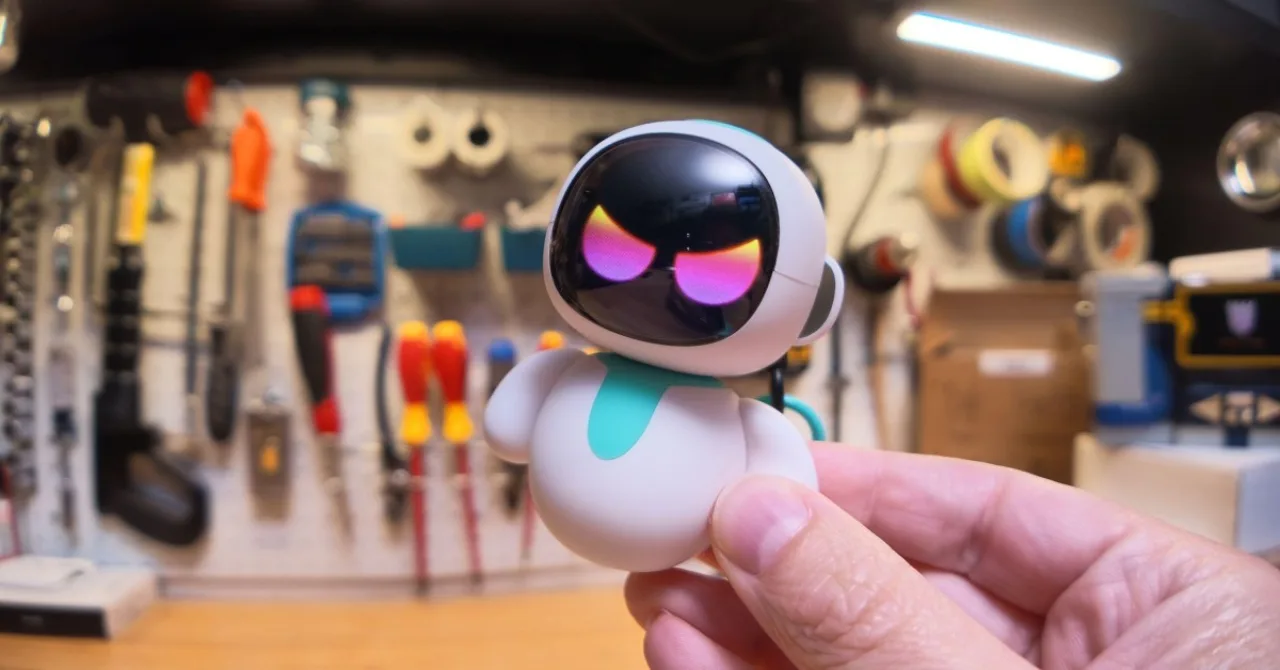
TL;DR: O robô de bolso Eiliko, que promete conversar como um assistente pessoal, foi flagrado com vulnerabilidades que permitem a hackers lerem tudo que você diz a ele. Em resposta, a empresa anunciou que vai contratar uma firma de segurança independente para fechar essas brechas.
O que aconteceu
Eiliko chegou ao mercado como aquele amuleto fofo que você prende na alça da mochila e, de quebra, tem IA integrada para bater papo. A propaganda dizia "seus segredos estão seguros comigo", mas a realidade mostrou outra coisa: pesquisadores descobriram que qualquer pessoa com um pouco de conhecimento técnico podia interceptar as transcrições completas das conversas que os usuários tinham com o brinquedo.
A investigação foi liderada por Sammy Azdoufal, pesquisador de segurança que, junto ao site The Verge, passou mais de um mês tentando contato com a empresa por e‑mail, inclusive direcionado ao CEO e fundador da Energize Lab, Shaw Yeung. O resultado? Silêncio total. Nenhum retorno, nenhuma explicação, só o eco de um ghosting corporativo.
Depois da publicação do relatório, que detalhou como os dados eram transmitidos sem criptografia adequada, a própria Eiliko reagiu. Em comunicado oficial, a empresa afirmou que está "contratando uma firma de segurança independente" para auditar e corrigir os problemas apontados. Não foram divulgados nomes, prazos ou detalhes técnicos do plano de ação.
Como chegamos aqui
Para entender como um gadget tão pequeno acabou virando alvo de hackers, é preciso recuar um pouco na história da IA embarcada em objetos do dia a dia. Nos últimos anos, a tendência tem sido colocar assistentes de voz em tudo: relógios, geladeiras, lâmpadas. O apelo é claro – conveniência – mas a segurança costuma ficar em segundo plano.
Eiliko não foi exceção. O dispositivo usa microfones e conectividade wi‑fi para enviar áudio para servidores na nuvem, onde a IA processa a fala e devolve respostas. O ponto crítico está nessa transmissão: se não houver criptografia de ponta a ponta, qualquer pessoa na mesma rede ou com acesso ao tráfego pode capturar o áudio bruto.
Além da falta de criptografia, a pesquisa apontou que o firmware do robô não recebia atualizações automáticas, o que significa que vulnerabilidades conhecidas permaneciam expostas por tempo indeterminado. Em termos de segurança da informação, isso é o equivalente a deixar a porta da frente destrancada e ainda colocar um cartaz de "não entre".
- Transmissão de áudio sem criptografia adequada;
- Ausência de atualizações automáticas de firmware;
- Comunicação inexistente entre a empresa e a comunidade de segurança;
- Falta de transparência sobre medidas corretivas.
Esses itens foram resumidos em um relatório que, além de expor o problema, sugeriu mitigação imediata: implementar TLS (Transport Layer Security) nas comunicações, criar um canal de atualização OTA (over‑the‑air) e abrir um programa de bug bounty para incentivar a comunidade a reportar falhas.
Mas, como costuma acontecer, a resposta da empresa foi mais tardia que a descoberta. O silêncio de Shaw Yeung e da equipe de suporte alimentou a frustração dos usuários, que viram suas conversas — que poderiam incluir senhas, informações pessoais ou até piadas internas — potencialmente expostas.
O que vem depois
Com a promessa de contratar uma firma de segurança independente, a expectativa agora gira em torno de três questões principais:
- Auditoria completa: A empresa terceirizada precisará mapear todas as vias de comunicação do robô, identificar pontos fracos e propor correções. Isso inclui desde a camada de rede até o código que roda nos servidores de IA.
- Atualizações de firmware: Uma vez encontradas as falhas, será essencial lançar patches que cheguem automaticamente a todos os dispositivos em circulação. Sem isso, o problema persiste mesmo após a auditoria.
- Comunicação com o público: Transparência será a chave para reconquistar a confiança dos consumidores. Relatórios de progresso, notas de versão e um canal de suporte ativo podem transformar um fiasco em uma lição de boas práticas.
Enquanto isso, a comunidade de segurança provavelmente continuará analisando o código e, quem sabe, publicando novas descobertas. Se a Eiliko realmente fechar a porta para invasores, o próximo passo será mostrar que a solução não é só “contratar alguém”, mas mudar a cultura interna de desenvolvimento.
Para quem já tem um Eiliko na mochila, a recomendação prática (até que a empresa publique um patch) é simples: desconectar o dispositivo da rede Wi‑Fi quando não estiver em uso, evitar dizer informações sensíveis e, se possível, monitorar o tráfego de rede com ferramentas como wireshark para detectar comunicações suspeitas.
Em resumo, o caso Eiliko serve como um lembrete de que, no universo dos gadgets inteligentes, a promessa de conveniência vem acompanhada de um contrato invisível: o da segurança dos seus dados. E, como todo bom streamer sabe, quando o lag aparece, a gente não reclama, a gente resolve.
Para ficar no radar
O caso ainda está em desenvolvimento, mas alguns pontos já estão claros:
- Fique de olho nos anúncios oficiais da Eiliko sobre a contratação da firma de segurança.
- Verifique se seu dispositivo recebeu atualizações nos próximos dias.
- Acompanhe análises de especialistas em segurança que podem revelar novas vulnerabilidades.
- Considere a política de privacidade ao usar qualquer dispositivo conectado.
Se a empresa cumprir o prometido, pode até virar um case de sucesso: de vulnerável a robusto, tudo em tempo recorde. Se não, o próximo meme será “Eiliko: o robô que contou meus segredos para o mundo”.